การคุ้มครองข้อมูลในเนเธอร์แลนด์อยู่ภายใต้ข้อบังคับทั่วไปว่าด้วยการคุ้มครองข้อมูล (GDPR) ซึ่งมีผลบังคับใช้โดยตรง และภายใต้กฎหมายว่าด้วยการบังคับใช้ GDPR ของเนเธอร์แลนด์ ซึ่งเติมเต็มส่วนที่ข้อบังคับดังกล่าวเปิดโอกาสให้ประเทศสมาชิกเลือกได้ หน่วยงานกำกับดูแลคือ หน่วยงานคุ้มครองข้อมูลของเนเธอร์แลนด์
ทุกอย่างขึ้นอยู่กับสองคำถาม ข้อแรก มีพื้นฐานทางกฎหมายหรือไม่ มาตรา 6 ระบุไว้หกประการ และความยินยอมเป็นเพียงหนึ่งในนั้น สำหรับการประมวลผลข้อมูลด้านการจ้างงานและการค้าส่วนใหญ่ พื้นฐานที่ถูกต้องคือการปฏิบัติตามสัญญา การปฏิบัติตามข้อผูกพันทางกฎหมาย หรือผลประโยชน์ที่ชอบด้วยกฎหมาย และการเลือกใช้ความยินยอมในกรณีที่ไม่สามารถให้ความยินยอมได้อย่างอิสระ ซึ่งโดยทั่วไปแล้วจะเป็นกรณีระหว่างนายจ้างและลูกจ้าง จะทำให้การประมวลผลนั้นไม่ชอบด้วยกฎหมาย ข้อที่สอง การประมวลผลนั้นสอดคล้องกับหลักการในมาตรา 5 หรือไม่ ได้แก่ ความชอบด้วยกฎหมาย ความเป็นธรรมและความโปร่งใส การจำกัดวัตถุประสงค์ การลดปริมาณข้อมูล ความถูกต้อง การจำกัดระยะเวลาการเก็บรักษา ความสมบูรณ์และความลับ และความรับผิดชอบ ข้อมูลประเภทพิเศษ เช่น ข้อมูลด้านสุขภาพ อาจได้รับการประมวลผลได้เฉพาะบนพื้นฐานเพิ่มเติมในมาตรา 9 และในพระราชบัญญัติการบังคับใช้เท่านั้น
บุคคลมีสิทธิที่สามารถบังคับใช้ได้ ได้แก่ สิทธิในการเข้าถึง การแก้ไข การลบ การจำกัด การโอนย้าย และการคัดค้าน ซึ่งโดยหลักการแล้วจะต้องได้รับการตอบสนองภายในหนึ่งเดือน องค์กรที่ประสบปัญหาข้อมูลส่วนบุคคลรั่วไหลจะต้องแจ้งให้หน่วยงานคุ้มครองข้อมูลทราบภายใน 72 ชั่วโมง หากการรั่วไหลนั้นมีแนวโน้มที่จะก่อให้เกิดความเสี่ยงต่อบุคคล และจะต้องแจ้งให้บุคคลเหล่านั้นทราบด้วยหากความเสี่ยงนั้นสูง ค่าปรับมีตั้งแต่ 20 ล้านยูโร หรือร้อยละ 4 ของรายได้ประจำปีทั่วโลก แล้วแต่จำนวนใดจะสูงกว่า
บทความนี้จะอธิบายข้อผูกพันแต่ละข้อโดยละเอียด และระบุสิ่งที่องค์กรที่จัดตั้งขึ้นในเนเธอร์แลนด์จำเป็นต้องมี ตั้งแต่ทะเบียนการประมวลผลไปจนถึงข้อตกลงกับผู้ประมวลผล
กฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไปคืออะไร และมีวัตถุประสงค์อะไร?
กฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไป (GDPR) เป็นกรอบกฎหมายที่ครอบคลุมซึ่งออกแบบมาเพื่อปกป้องข้อมูลส่วนบุคคลและควบคุมวิธีการที่องค์กรเก็บรวบรวม ประมวลผล จัดเก็บ และจัดการข้อมูลส่วนบุคคล ในประเทศเนเธอร์แลนด์ กรอบกฎหมายนี้อยู่ภายใต้การกำกับดูแลหลักของระเบียบว่าด้วยการคุ้มครองข้อมูลส่วนบุคคลทั่วไป (GDPR)ซึ่งกำหนดมาตรฐานที่สำคัญสำหรับการคุ้มครองข้อมูลและความเป็นส่วนตัวในภาคส่วนต่างๆ
หลักการพื้นฐานของการคุ้มครองข้อมูล
วัตถุประสงค์พื้นฐานของกฎหมายคุ้มครองข้อมูลทั่วไปคือการให้บุคคลสามารถควบคุมข้อมูลส่วนบุคคลของตนได้มากขึ้น ขณะเดียวกันก็กำหนดภาระผูกพันที่เข้มงวดต่อหน่วยงานที่จัดการข้อมูลดังกล่าว หลักการเหล่านี้ทำให้มั่นใจได้ว่าข้อมูลส่วนบุคคลจะได้รับการประมวลผลอย่างโปร่งใส ปลอดภัย และถูกต้องตามหลักจริยธรรม
ตารางต่อไปนี้สรุปหลักการสำคัญที่สนับสนุนกฎหมายคุ้มครองข้อมูลทั่วไปตามที่กล่าวถึงในบทความนี้ โดยให้คำจำกัดความสั้นๆ สำหรับหลักการแต่ละข้อ
| หลัก | คำนิยาม |
|---|---|
| ความถูกต้องตามกฎหมาย | ข้อมูลจะต้องได้รับการรวบรวมและประมวลผลด้วยวิธีการที่ถูกต้องและยุติธรรม |
| ข้อจำกัดวัตถุประสงค์ | ข้อมูลส่วนบุคคลสามารถรวบรวมได้เฉพาะเพื่อจุดประสงค์ที่เฉพาะเจาะจง ชัดเจน และมีเหตุผลเท่านั้น |
| การลดขนาดข้อมูล | ควรเก็บรวบรวมและเก็บรักษาเฉพาะข้อมูลส่วนบุคคลที่จำเป็นเท่านั้น |
| ความโปร่งใส | องค์กรต่างๆ จะต้องสื่อสารอย่างชัดเจนเกี่ยวกับวัตถุประสงค์และการใช้งานในการรวบรวมข้อมูล |
| ความปลอดภัย | ต้องใช้มาตรการที่เข้มงวดเพื่อปกป้องข้อมูลจากการละเมิดและการใช้ในทางที่ผิด |
| การรับผิดชอบ | องค์กรมีหน้าที่รับผิดชอบในการปฏิบัติตามภาระผูกพันในการปกป้องข้อมูล |
| สิทธิของเจ้าของข้อมูล | บุคคลได้รับการรับประกันสิทธิ์ในการเข้าถึง แก้ไข และลบข้อมูลส่วนบุคคลของตน |
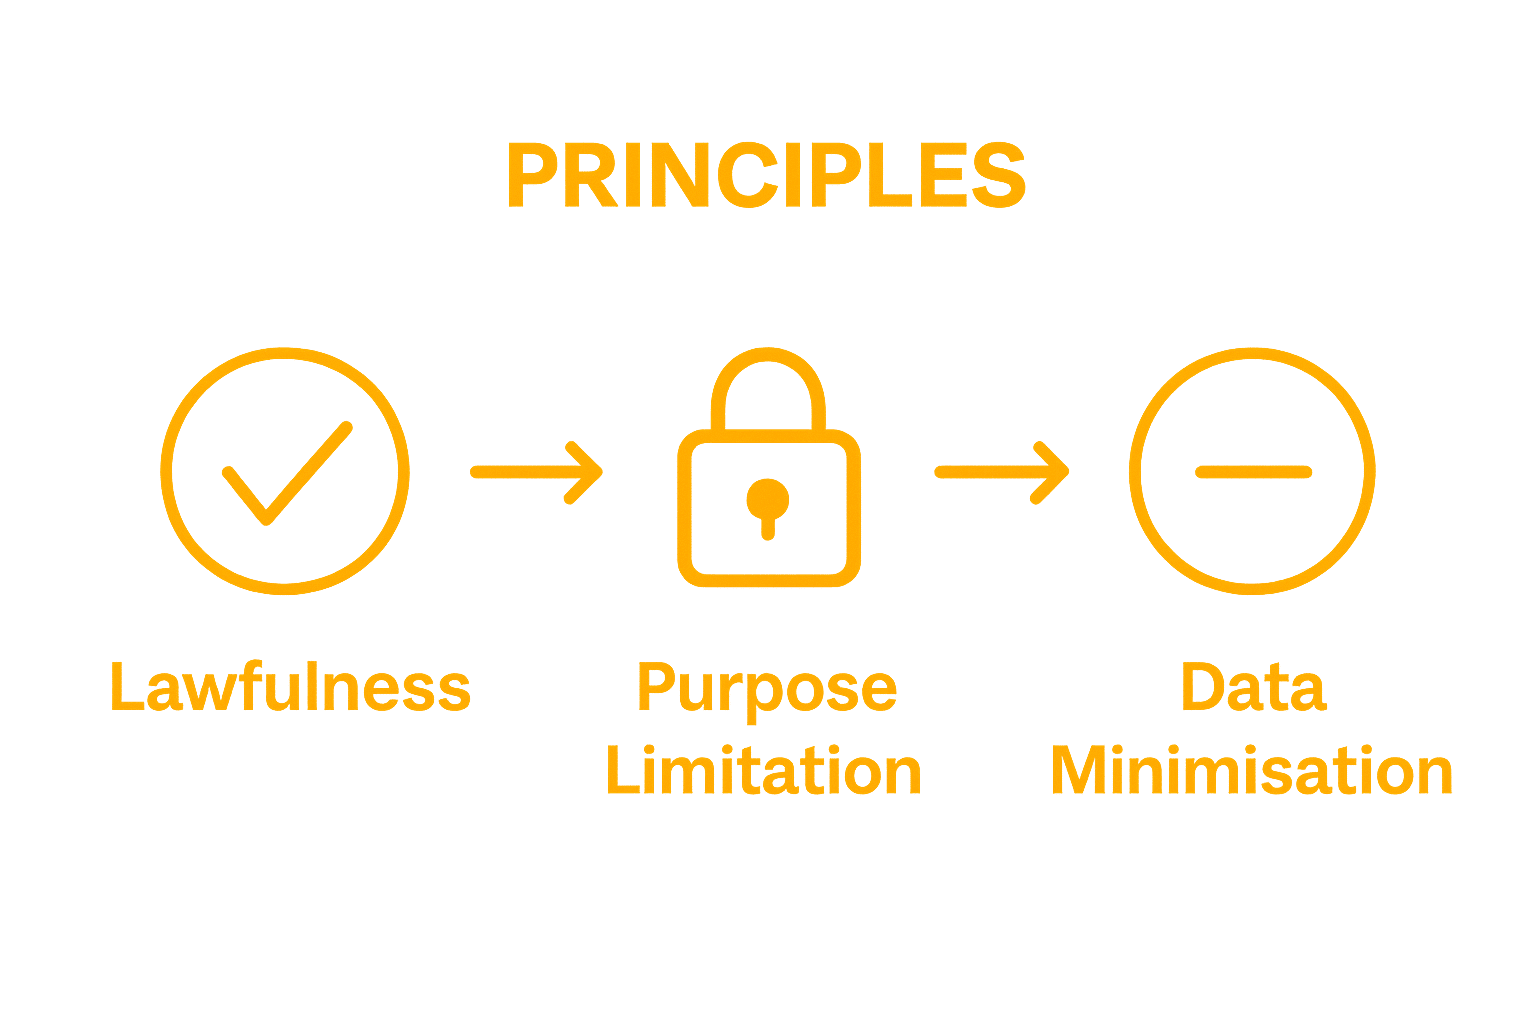
หลักการสำคัญของการปกป้องข้อมูล ได้แก่:
- ความถูกต้องตามกฎหมาย:ข้อมูลจะต้องได้รับการรวบรวมและประมวลผลด้วยวิธีการที่ถูกต้องและยุติธรรม
- ข้อจำกัดวัตถุประสงค์:ข้อมูลส่วนบุคคลสามารถรวบรวมได้เฉพาะเพื่อวัตถุประสงค์ที่เฉพาะเจาะจง ชัดเจน และมีเหตุผลเท่านั้น
- การลดขนาดข้อมูล: ควรเก็บรวบรวมและเก็บรักษาเฉพาะข้อมูลส่วนบุคคลที่จำเป็นเท่านั้น
ขอบเขตและการประยุกต์ใช้
กฎหมายคุ้มครองข้อมูลทั่วไปมีผลบังคับใช้อย่างกว้างขวางในหลายสาขา ครอบคลุมธุรกิจ หน่วยงานภาครัฐ องค์กรไม่แสวงหาผลกำไร และหน่วยงานใดๆ ที่จัดการข้อมูลส่วนบุคคล ความคุ้มครองที่ครอบคลุมนี้ช่วยให้มั่นใจได้ว่าบุคคลจะได้รับความคุ้มครองอย่างครอบคลุม ไม่ว่าจะอยู่ในบริบทใดของการประมวลผลข้อมูล
กฎหมายกำหนดแนวปฏิบัติที่ชัดเจนสำหรับองค์กรเกี่ยวกับ:
- การได้รับความยินยอมที่ชัดเจนสำหรับการรวบรวมข้อมูล
- การนำมาตรการรักษาความปลอดภัยที่แข็งแกร่งมาใช้เพื่อป้องกันการละเมิดข้อมูล
- การให้สิทธิบุคคลในการเข้าถึง แก้ไข และลบข้อมูลส่วนบุคคลของตน
กฎหมายคุ้มครองข้อมูลทั่วไปมีจุดมุ่งหมายเพื่อสร้างกรอบมาตรฐานเพื่อสร้างความไว้วางใจระหว่างบุคคลและองค์กร ส่งเสริมแนวปฏิบัติการจัดการข้อมูลอย่างมีความรับผิดชอบควบคู่ไปกับการปกป้องสิทธิความเป็นส่วนตัวขั้นพื้นฐาน แนวทางทางกฎหมายนี้ตระหนักถึงความสำคัญที่เพิ่มขึ้นของข้อมูลส่วนบุคคลในยุคดิจิทัล และมุ่งสร้างสมดุลระหว่างนวัตกรรมทางเทคโนโลยีกับการคุ้มครองความเป็นส่วนตัวของแต่ละบุคคล
เหตุใดกฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไปจึงมีความสำคัญสำหรับคุณ?
กฎหมายคุ้มครองข้อมูลทั่วไปมีความสำคัญอย่างยิ่งยวดในโลกดิจิทัลที่ข้อมูลส่วนบุคคลถูกเก็บรวบรวม ประมวลผล และแบ่งปันอย่างต่อเนื่อง สำหรับบุคคลทั่วไป การเข้าใจความสำคัญของกรอบกฎหมายเหล่านี้หมายถึงการปกป้องสิทธิขั้นพื้นฐาน การรักษาความเป็นส่วนตัว และการป้องกันการนำข้อมูลสำคัญไปใช้ในทางที่ผิด
ความเป็นส่วนตัวและการควบคุมส่วนบุคคล
ในระบบนิเวศดิจิทัลที่เชื่อมโยงถึงกันในปัจจุบัน ข้อมูลส่วนบุคคลของคุณถือเป็นสินทรัพย์ที่มีค่าซึ่งองค์กรต่างๆ สามารถรวบรวมและนำไปใช้ประโยชน์ทางการเงินได้อย่างง่ายดายกฎหมายคุ้มครองข้อมูลให้สิทธิ์ที่สำคัญแก่คุณทำให้คุณมีอำนาจควบคุมมากขึ้นเกี่ยวกับการใช้ การจัดเก็บ และการแบ่งปันข้อมูลส่วนบุคคลของคุณ
การคุ้มครองส่วนบุคคลที่สำคัญ ได้แก่:
- สิทธิที่จะทราบว่ามีการรวบรวมข้อมูลอะไรเกี่ยวกับคุณบ้าง
- ความสามารถในการร้องขอให้ลบข้อมูลส่วนบุคคลของคุณ
- การป้องกันการแบ่งปันและการประมวลผลข้อมูลที่ไม่ได้รับอนุญาต
ผลกระทบทางการเงินและความมั่นคง
กฎหมายคุ้มครองข้อมูลไม่ได้จำกัดอยู่แค่เรื่องความเป็นส่วนตัวเท่านั้น แต่ยังรวมถึงการป้องกันความเสียหายทางการเงินและความเสี่ยงด้านความปลอดภัยที่อาจเกิดขึ้นด้วย องค์กรที่ล้มเหลวในการนำมาตรการคุ้มครองข้อมูลที่เข้มงวดมาใช้อาจต้องเผชิญกับบทลงโทษทางการเงินจำนวนมาก ซึ่งเป็นแรงจูงใจให้องค์กรเหล่านั้นรักษามาตรฐานการจัดการและความปลอดภัยข้อมูลในระดับสูง
ความเสี่ยงที่อาจเกิดขึ้นจากการปกป้องข้อมูลที่ไม่เพียงพอ ได้แก่:
- การขโมยข้อมูลประจำตัว
- การฉ้อโกงทางการเงิน
- การติดตามและการสร้างโปรไฟล์โดยไม่ได้รับอนุญาต
- การใช้ข้อมูลส่วนบุคคลในทางที่ผิดเพื่อการตลาดแบบเจาะจงกลุ่มเป้าหมาย
สิทธิทางดิจิทัลและข้อพิจารณาด้านจริยธรรม
นอกเหนือจากการคุ้มครองส่วนบุคคลโดยทันทีแล้ว กฎหมายคุ้มครองข้อมูลทั่วไปยังแสดงถึงความมุ่งมั่นที่กว้างขวางยิ่งขึ้นในการรักษาสิทธิส่วนบุคคลในยุคดิจิทัล กฎระเบียบเหล่านี้ช่วยให้มั่นใจได้ว่าความก้าวหน้าทางเทคโนโลยีจะไม่ส่งผลกระทบต่อความเป็นส่วนตัวและความเป็นอิสระของบุคคล การกำหนดแนวทางปฏิบัติและกลไกความรับผิดชอบที่ชัดเจน กฎหมายคุ้มครองข้อมูลจะสร้างสภาพแวดล้อมดิจิทัลที่โปร่งใสและน่าเชื่อถือมากขึ้น ซึ่งบุคคลสามารถใช้งานบริการดิจิทัลได้อย่างมั่นใจ ในขณะเดียวกันก็ยังคงควบคุมข้อมูลส่วนบุคคลของตนได้
ท้ายที่สุดแล้ว การทำความเข้าใจและให้คุณค่ากับกฎหมายคุ้มครองข้อมูลทั่วไปก็คือการยอมรับสิทธิพื้นฐานของคุณในการรักษาความเป็นส่วนตัวในภูมิทัศน์ดิจิทัลที่ซับซ้อนมากขึ้นเรื่อยๆ
กฎหมายคุ้มครองข้อมูลทั่วไปคุ้มครองข้อมูลส่วนบุคคลอย่างไร
กฎหมายคุ้มครองข้อมูลทั่วไปกำหนดกรอบการทำงานที่ครอบคลุมสำหรับการปกป้องข้อมูลส่วนบุคคลผ่านกลไกที่มีโครงสร้างซึ่งปกป้องข้อมูลประจำตัวดิจิทัลของบุคคลและป้องกันการใช้ข้อมูลโดยไม่ได้รับอนุญาต กฎหมายนี้กำหนดกลยุทธ์การป้องกันที่แข็งแกร่งซึ่งครอบคลุมหลายมิติของความปลอดภัยของข้อมูลและความเป็นส่วนตัวของแต่ละบุคคล
กลไกการเก็บรวบรวมข้อมูลและการขอความยินยอม
การยินยอมโดยสมัครใจเป็นหลักการพื้นฐานของการคุ้มครองข้อมูล องค์กรมีหน้าที่ตามกฎหมายที่จะต้องขออนุญาตอย่างชัดเจนและตรงไปตรงมา ก่อนที่จะเก็บรวบรวมหรือประมวลผลข้อมูลส่วนบุคคล ซึ่งหมายความว่าบุคคลจะต้องรับทราบอย่างครบถ้วนว่าข้อมูลใดบ้างที่ถูกเก็บรวบรวม เหตุใดจึงมีการเก็บรวบรวม และจะนำไปใช้ในลักษณะใด
ข้อกำหนดการยินยอมที่สำคัญ ได้แก่:
- การสื่อสารที่ชัดเจนและโปร่งใสเกี่ยวกับวัตถุประสงค์ในการรวบรวมข้อมูล
- ให้บุคคลมีทางเลือกในการถอนความยินยอมได้ตลอดเวลา
- การให้การยินยอมนั้นต้องได้รับอย่างเสรีโดยไม่มีการบังคับหรือเงื่อนไขที่ซ่อนเร้น
มาตรการรักษาความปลอดภัยและการประมวลผล
กฎหมายคุ้มครองข้อมูลส่วนบุคคลกำหนดให้องค์กรที่จัดการข้อมูลส่วนบุคคลต้องปฏิบัติตามระเบียบการรักษาความปลอดภัยที่เข้มงวด ต้องมีการใช้ มาตรการทางเทคนิคและองค์กรเพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต การรั่วไหลของข้อมูล และการนำข้อมูลที่ละเอียดอ่อนไปใช้ในทางที่ผิด
มาตรการป้องกันความปลอดภัยที่สำคัญประกอบด้วย:
- การเข้ารหัสข้อมูลส่วนบุคคลระหว่างการจัดเก็บและการส่ง
- การตรวจสอบความปลอดภัยและการประเมินช่องโหว่เป็นประจำ
- การควบคุมการเข้าถึงที่เข้มงวดจำกัดการเปิดเผยข้อมูลต่อบุคลากรที่ได้รับอนุญาต
สิทธิของเจ้าของข้อมูล
กรอบกฎหมายให้อำนาจแก่บุคคลโดยครอบคลุมสิทธิเกี่ยวกับข้อมูลส่วนบุคคลของตน สิทธิเหล่านี้ช่วยให้มั่นใจได้ว่าบุคคลจะสามารถควบคุมข้อมูลประจำตัวดิจิทัลของตนได้อย่างมีนัยสำคัญ และสามารถดำเนินมาตรการเชิงรุกเพื่อปกป้องความเป็นส่วนตัวของตนได้
บุคคลจะได้รับการรับประกันการคุ้มครองเฉพาะ ได้แก่:
- สิทธิในการเข้าถึงข้อมูลส่วนบุคคลที่องค์กรจัดเก็บไว้
- สิทธิในการขอแก้ไขข้อมูลที่ไม่ถูกต้อง
- สิทธิในการเรียกร้องให้ลบข้อมูลส่วนบุคคลภายใต้สถานการณ์บางอย่าง
กฎหมายคุ้มครองข้อมูลทั่วไปจะสร้างระบบนิเวศที่แข็งแกร่งซึ่งให้ความสำคัญกับความเป็นส่วนตัวของแต่ละบุคคล ส่งเสริมความโปร่งใส และทำให้องค์กรต่างๆ รับผิดชอบต่อการจัดการข้อมูลอย่างมีความรับผิดชอบ โดยการกำหนดกลไกการป้องกันที่ครอบคลุมเหล่านี้
หลักการและแนวคิดสำคัญของกฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไป
กฎหมายคุ้มครองข้อมูลทั่วไปกำหนดหลักการพื้นฐานที่ครอบคลุม ซึ่งออกแบบมาเพื่อให้มั่นใจว่ามีการจัดการข้อมูลส่วนบุคคลอย่างมีความรับผิดชอบและมีจริยธรรม หลักการเหล่านี้ก่อให้เกิดแนวทางการจัดการข้อมูลที่มีโครงสร้างที่ให้ความสำคัญกับสิทธิส่วนบุคคลและความรับผิดชอบขององค์กร
หลักการทางกฎหมายพื้นฐาน
ความชอบด้วยกฎหมาย ความเป็นธรรม และความโปร่งใสเป็นรากฐานสำคัญของกฎระเบียบด้านการคุ้มครองข้อมูล หลักการเหล่านี้กำหนดให้องค์กรต้องประมวลผลข้อมูลส่วนบุคคลด้วยวิธีการที่ชอบด้วยกฎหมาย พร้อมทั้งสื่อสารอย่างชัดเจนและซื่อสัตย์เกี่ยวกับการใช้ข้อมูลการลดปริมาณข้อมูลเป็นอีกแนวคิดที่สำคัญ ซึ่งกำหนดให้องค์กรต้องเก็บรวบรวมเฉพาะข้อมูลที่จำเป็นและเกี่ยวข้องโดยตรงกับวัตถุประสงค์ที่ระบุไว้เท่านั้น
หลักการพื้นฐานที่สำคัญ ได้แก่:
- การประมวลผลข้อมูลเฉพาะเพื่อจุดประสงค์ที่ถูกต้องและกำหนดไว้อย่างชัดเจนเท่านั้น
- การรับรองว่าการรวบรวมข้อมูลมีความโปร่งใสและบุคคลเข้าใจได้
- จำกัดการรวบรวมข้อมูลให้เฉพาะเท่าที่จำเป็นเท่านั้น
สิทธิและการคุ้มครองของเจ้าของข้อมูล
กรอบกฎหมายกำหนดสิทธิที่ครอบคลุมสำหรับบุคคล โดยเปลี่ยนบุคคลเหล่านี้จากผู้ถูกกระทำแบบเฉยๆ ไปเป็นผู้จัดการข้อมูลส่วนบุคคลของตนเองแบบแอคทีฟ สิทธิเหล่านี้ช่วยให้บุคคลสามารถเข้าใจ ควบคุม และปกป้องข้อมูลประจำตัวดิจิทัลของตนในบริบทที่หลากหลาย
การคุ้มครองบุคคลที่สำคัญประกอบด้วย:
- สิทธิในการเข้าถึงข้อมูลส่วนบุคคลที่องค์กรจัดเก็บไว้
- สิทธิในการขอแก้ไขข้อมูลที่ไม่ถูกต้องทันที
- สิทธิในการเรียกร้องให้ลบข้อมูลส่วนบุคคลออกทั้งหมด
ความรับผิดชอบและการปฏิบัติตามกฎระเบียบขององค์กร
กฎหมายคุ้มครองข้อมูลทั่วไปกำหนดให้องค์กรต่างๆ มีความรับผิดชอบอย่างมากในการนำกลไกการคุ้มครองข้อมูลที่แข็งแกร่งมาใช้ ซึ่งรวมถึงการพัฒนานโยบายภายในที่ครอบคลุม การประเมินความปลอดภัยอย่างสม่ำเสมอ และการจัดทำเอกสารประกอบกิจกรรมการประมวลผลข้อมูลอย่างละเอียด
องค์กรจะต้องแสดงให้เห็นถึง:
- นโยบายและขั้นตอนการปกป้องข้อมูลที่ชัดเจน
- แนวทางเชิงระบบในการระบุและบรรเทาความเสี่ยงในการปกป้องข้อมูล
- ความมุ่งมั่นในการปรับปรุงอย่างต่อเนื่องในแนวทางปฏิบัติการจัดการข้อมูล
การกำหนดหลักการเหล่านี้ทำให้กฎหมายคุ้มครองข้อมูลทั่วไปสร้างระบบนิเวศที่สมดุลซึ่งเคารพความเป็นส่วนตัวของแต่ละบุคคล พร้อมทั้งมอบแนวทางที่ชัดเจนให้กับองค์กรสำหรับการจัดการข้อมูลอย่างมีความรับผิดชอบ
การประยุกต์ใช้กฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไปในโลกแห่งความเป็นจริง
กฎหมายคุ้มครองข้อมูลทั่วไปได้นำหลักการความเป็นส่วนตัวเชิงทฤษฎีมาประยุกต์ใช้ในสถานการณ์จริงในหลายภาคส่วน แสดงให้เห็นถึงบทบาทสำคัญในการปกป้องสิทธิส่วนบุคคลและการควบคุมการจัดการข้อมูลในสภาพแวดล้อมดิจิทัลที่ซับซ้อน การประยุกต์ใช้เหล่านี้เป็นตัวอย่างที่เป็นรูปธรรมของกรอบกฎหมายในการปกป้องข้อมูลส่วนบุคคลในชีวิตประจำวัน
ข้อมูลด้านการดูแลสุขภาพและข้อมูลส่วนบุคคล
สถาบันทางการแพทย์และผู้ให้บริการด้านการดูแลสุขภาพเป็นภาคส่วนที่สำคัญซึ่งกฎหมายคุ้มครองข้อมูลมีบทบาทอย่างมาก บันทึกผู้ป่วยประกอบด้วยข้อมูลส่วนบุคคลที่มีความละเอียดอ่อนสูง ซึ่งต้องได้รับการคุ้มครองอย่างเข้มงวดและควบคุมการเข้าถึง โรงพยาบาลและสถานพยาบาลต้องใช้กลไกที่แข็งแกร่งเพื่อให้มั่นใจว่าข้อมูลผู้ป่วยยังคงเป็นความลับและจะถูกเปิดเผยก็ต่อเมื่อได้รับความยินยอมอย่างชัดแจ้งหรือเพื่อวัตถุประสงค์ทางการแพทย์ที่ถูกต้องตามกฎหมายเท่านั้น
ข้อกำหนดหลักในการปกป้องข้อมูลด้านการดูแลสุขภาพ ได้แก่:
- การรักษาความปลอดภัยบันทึกทางการแพทย์อิเล็กทรอนิกส์
- การจำกัดการเข้าถึงข้อมูลผู้ป่วย
- การได้รับความยินยอมที่ชัดเจนสำหรับการประมวลผลข้อมูล
บริบทการจ้างงานและวิชาชีพ
สภาพแวดล้อมในสถานที่ทำงานถือเป็นอีกหนึ่งปัจจัยสำคัญในการนำหลักการคุ้มครองข้อมูลมาใช้ นายจ้างต้องจัดการข้อมูลส่วนบุคคลของพนักงานอย่างรอบคอบ โดยคำนึงถึงความสมดุลระหว่างความต้องการขององค์กรและสิทธิความเป็นส่วนตัวของแต่ละบุคคล ซึ่งรวมถึงการจัดการข้อมูลการสรรหาบุคลากร บันทึกผลการปฏิบัติงาน และข้อมูลติดต่อส่วนบุคคลอย่างเคร่งครัดด้วยการรักษาความลับและความโปร่งใส
แนวทางปฏิบัติในการปกป้องข้อมูลอย่างมืออาชีพประกอบด้วย:
- การปกป้องข้อมูลส่วนบุคคลของพนักงานระหว่างการสรรหาบุคลากร
- การรักษาความปลอดภัยบันทึกบุคลากรและการประเมินผลการปฏิบัติงาน
- การนำนโยบายการเก็บรวบรวมข้อมูลที่โปร่งใสมาใช้
บริการดิจิทัลและแพลตฟอร์มออนไลน์
บริการบนอินเทอร์เน็ตและแพลตฟอร์มดิจิทัลเผชิญกับความท้าทายด้านการปกป้องข้อมูลที่ซับซ้อนที่สุดธุรกิจออนไลน์ต้องปฏิบัติตามข้อกำหนดที่ซับซ้อนสำหรับการรวบรวม จัดเก็บ และประมวลผลข้อมูลผู้ใช้ซึ่งรวมถึงการจัดการการลงทะเบียนผู้ใช้ การติดตามปฏิสัมพันธ์ของผู้ใช้ และการปกป้องข้อมูลส่วนบุคคลจากการละเมิดหรือการเข้าถึงโดยไม่ได้รับอนุญาต
แพลตฟอร์มดิจิทัลจะต้องคำนึงถึงประเด็นสำคัญในการปกป้องข้อมูล เช่น:
- การนำกลไกการยินยอมของผู้ใช้ที่โปร่งใสมาใช้
- การจัดทำเอกสารนโยบายความเป็นส่วนตัวที่ชัดเจน
- การให้ผู้ใช้ควบคุมการแบ่งปันข้อมูลส่วนบุคคล
ผ่านการประยุกต์ใช้ในโลกแห่งความเป็นจริงเหล่านี้ กฎหมายคุ้มครองข้อมูลทั่วไปแสดงให้เห็นถึงบทบาทสำคัญในการสร้างระบบนิเวศที่สมดุลซึ่งเคารพความเป็นส่วนตัวของแต่ละบุคคลพร้อมทั้งยังส่งเสริมนวัตกรรมเทคโนโลยีที่รับผิดชอบอีกด้วย
ตารางนี้สรุปประเด็นต่างๆ ในโลกแห่งความเป็นจริงที่กฎหมายคุ้มครองข้อมูลทั่วไปถูกนำไปใช้ พร้อมด้วยแนวทางปฏิบัติคุ้มครองข้อมูลที่เฉพาะเจาะจงซึ่งเกี่ยวข้องกับแต่ละภาคส่วนที่กล่าวถึงในบทความ
| ภาค | โฟกัสการปกป้องข้อมูล | แนวทางปฏิบัติที่สำคัญ |
|---|---|---|
| การดูแลสุขภาพ | การปกป้องข้อมูลผู้ป่วยที่ละเอียดอ่อน | การรักษาความปลอดภัยบันทึก การเข้าถึงที่จำกัด การยินยอมให้แบ่งปัน |
| การว่าจ้าง | การรักษาความลับข้อมูลพนักงาน | การปกป้องข้อมูลการสรรหาบุคลากร บันทึกข้อมูลที่ปลอดภัย |
| บริการและแพลตฟอร์มดิจิทัล | ความเป็นส่วนตัวของข้อมูลผู้ใช้และการควบคุมการแบ่งปันข้อมูล | กลไกการยินยอม นโยบายความเป็นส่วนตัว การควบคุมผู้ใช้ |
ควบคุมการคุ้มครองข้อมูลของคุณด้วยบริการให้คำปรึกษาทางกฎหมายเฉพาะบุคคล
คุณรู้สึกไม่แน่ใจเกี่ยวกับวิธีการที่องค์กรของคุณเก็บรวบรวม ประมวลผล หรือรักษาความปลอดภัยข้อมูลส่วนบุคคลในประเทศเนเธอร์แลนด์หรือไม่? การจัดการความรับผิดชอบภายใต้กฎหมายคุ้มครองข้อมูลทั่วไป (GDPR) อาจสร้างความเครียดได้ บทความนี้เน้นย้ำถึงความสำคัญของการยินยอมความโปร่งใส และภาระผูกพันของคุณในการปกป้องข้อมูลที่ละเอียดอ่อน บุคคลและบริษัทจำนวนมากพบว่าข้อกำหนดเหล่านี้เป็นเรื่องยาก โดยเฉพาะอย่างยิ่งเมื่อต้องเผชิญกับภาษาทางเทคนิคหรือผลที่ตามมา จากการผิดพลาดเพียงครั้งเดียว เช่น ค่าปรับหรือการสูญเสียความไว้วางใจ
ด้วยระบบเส้นทาง Law & Moreคุณไม่จำเป็นต้องเผชิญกับความท้าทายด้านการคุ้มครองข้อมูลเพียงลำพัง ทีมงานผู้เชี่ยวชาญของเราเข้าใจทุกแง่มุมของกฎหมายความเป็นส่วนตัวของเนเธอร์แลนด์และยุโรป และนำเสนอโซลูชันทางกฎหมายที่ชัดเจนและเฉพาะบุคคลเพื่อปกป้องผลประโยชน์ทางธุรกิจและส่วนบุคคลของคุณ มั่นใจและปฏิบัติตามมาตรฐานทางกฎหมายได้อย่างมั่นใจ ติดต่อ Law & More วันนี้เพื่อจองนัดหมายหรือขอคำแนะนำในหลายภาษา ก้าวสู่การปฏิบัติตามกฎระเบียบและการปกป้องความเป็นส่วนตัวได้แล้ววันนี้
คำถามที่พบบ่อย
กฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไปคืออะไร?
กฎหมายทั่วไปเกี่ยวกับการคุ้มครองข้อมูลเป็นกรอบทางกฎหมายที่ออกแบบมาเพื่อคุ้มครองข้อมูลส่วนบุคคลและควบคุมวิธีการที่องค์กรรวบรวม ประมวลผล จัดเก็บ และจัดการข้อมูลส่วนบุคคล ซึ่งควบคุมโดยข้อบังคับทั่วไปเกี่ยวกับการคุ้มครองข้อมูล (GDPR) เป็นหลัก
เหตุใดกฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไปจึงมีความสำคัญ?
กฎหมายนี้มีความสำคัญอย่างยิ่ง เนื่องจากกฎหมายนี้ให้สิทธิแก่บุคคลต่างๆ ในการควบคุมข้อมูลส่วนบุคคลของตนเอง ปกป้องความเป็นส่วนตัว และป้องกันการใช้ข้อมูลละเอียดอ่อนในทางที่ผิด ขณะเดียวกันก็ให้หน่วยงานต่างๆ รับผิดชอบต่อแนวทางปฏิบัติในการจัดการข้อมูลของตน
บุคคลมีสิทธิอะไรบ้างภายใต้กฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไป?
บุคคลมีสิทธิที่จะได้รับสิทธิต่างๆ เช่น การเข้าถึงข้อมูลส่วนบุคคลของตนเอง ความสามารถในการร้องขอการแก้ไขข้อมูลที่ไม่ถูกต้อง และสิทธิในการเรียกร้องให้ลบข้อมูลส่วนบุคคลของตนภายใต้สถานการณ์บางอย่าง
องค์กรต่างๆ จะมั่นใจได้อย่างไรว่าปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไปอย่างถูกต้อง?
องค์กรต่างๆ จะต้องปฏิบัติตามข้อกำหนดโดยการนำนโยบายการปกป้องข้อมูลที่แข็งแกร่งมาใช้ จัดทำเอกสารเกี่ยวกับกิจกรรมการประมวลผลข้อมูล ดำเนินการประเมินความปลอดภัยเป็นประจำ และขอความยินยอมที่ชัดเจนก่อนรวบรวมข้อมูลส่วนบุคคล